自分のサイトの脆弱性調べてみた!【きじば】


自分のサイトの脆弱性を調べてみた!
こんにちは、きじば公式です。
今回は、自分の運営するサイト きじば のセキュリティ状況をチェックしてみました。
無料で使える2つのツールを使って診断した結果をまとめます。
どちらも手軽に使えるので、サイト運営者の方はぜひ試してみてください。
1. ImmuniWeb での診断結果
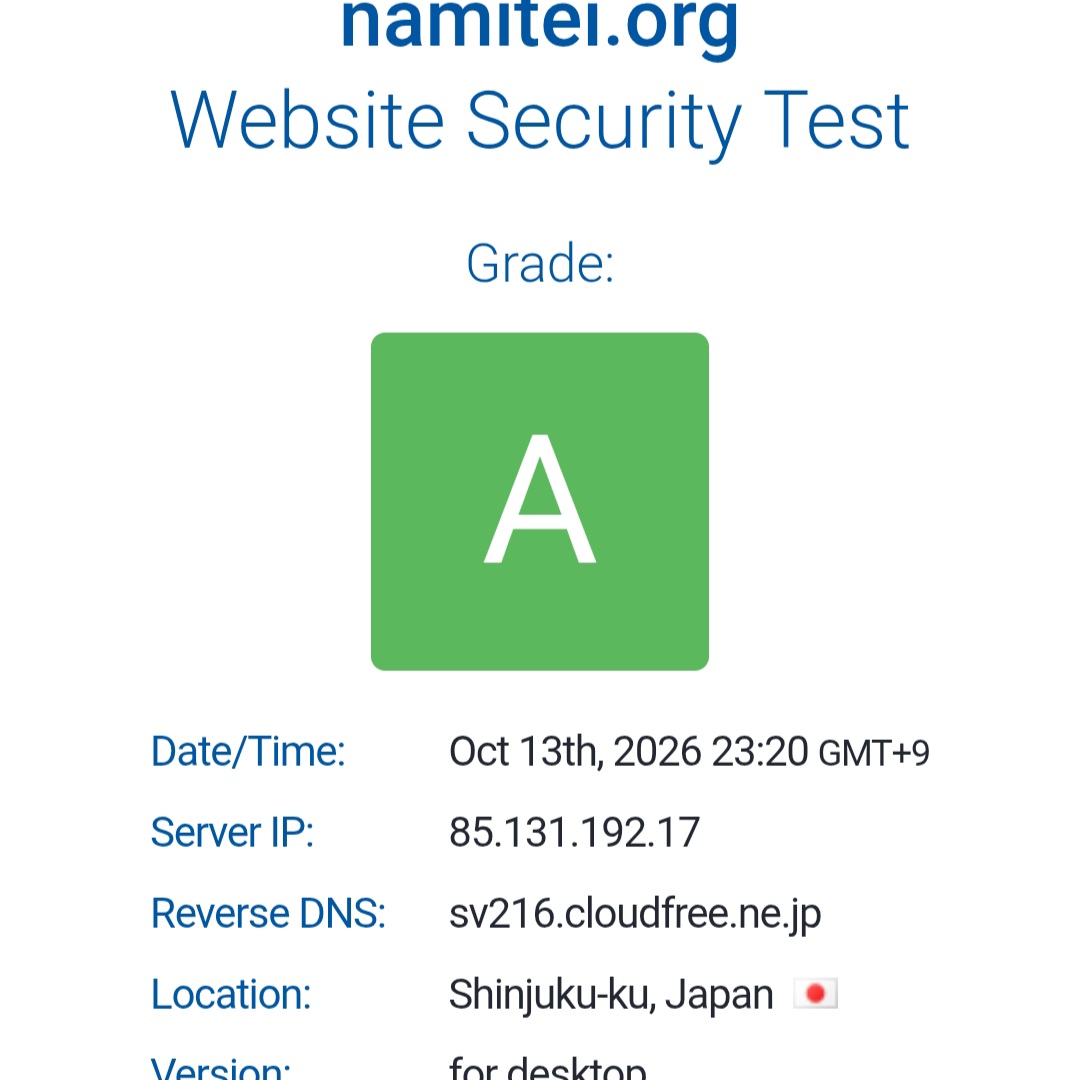
Grade: A
(2026年10月13日 23:20 GMT+9 時点)
基本情報
| 項目 | 内容 |
|---|---|
| Server IP | 85.131.192.17 |
| Reverse DNS | sv216.cloudfree.ne.jp |
| Location | Shinjuku-ku, Japan |
| Version | for desktop |
各テスト結果
HTTP Headers Security Test
- 主要なセキュリティヘッダーに問題あり(Content-Security-Policy が正しく設定されていない)
- オプションヘッダー(Server, Permissions-Policy, Referrer-Policy, Cache-Control, Cross-Origin-Opener-Policy)は適切に設定されている
- 結果:0 issue found
Content Security Policy Test
- CSPは有効になっているが、ディレクティブにエラーあり
- report-only の CSP が設定されていない
- 結果:1 issue found
→ 「Some directives contain errors.」
GDPR コンプライアンステスト
- 診断では「プライバシーポリシーが見つからない、または簡単にアクセスできない」と指摘された
- しかし実際には以下のページを用意済み:
- プライバシーポリシー:https://namitei.org/privacy
- セーフティページ:https://namitei.org/safety
- Cookie関連のチェックはスキップ(個人情報や追跡情報を含むCookieが送信されていないため)
- 結果:1件見つかりました(ツール側の検出漏れの可能性あり)
PCI DSS コンプライアンステスト
- 要件6.3には準拠しているが、要件6.4には準拠していない
- WAF(Web Application Firewall)が検出されなかった
- 結果:1件見つかりました
Cookies Privacy and Security Test
- Cookieは検出されず
- 結果:0 issue found(Cookies found: 0)
External Content Security Test
- 外部リクエストなし
- SRI(Subresource Integrity)は正しく実装されている
- 結果:問題なし
Protection from Data Scraping Test
- 目立ったアンチスクレイピング対策は検出されず
2. Mozilla HTTP Observatory での診断結果
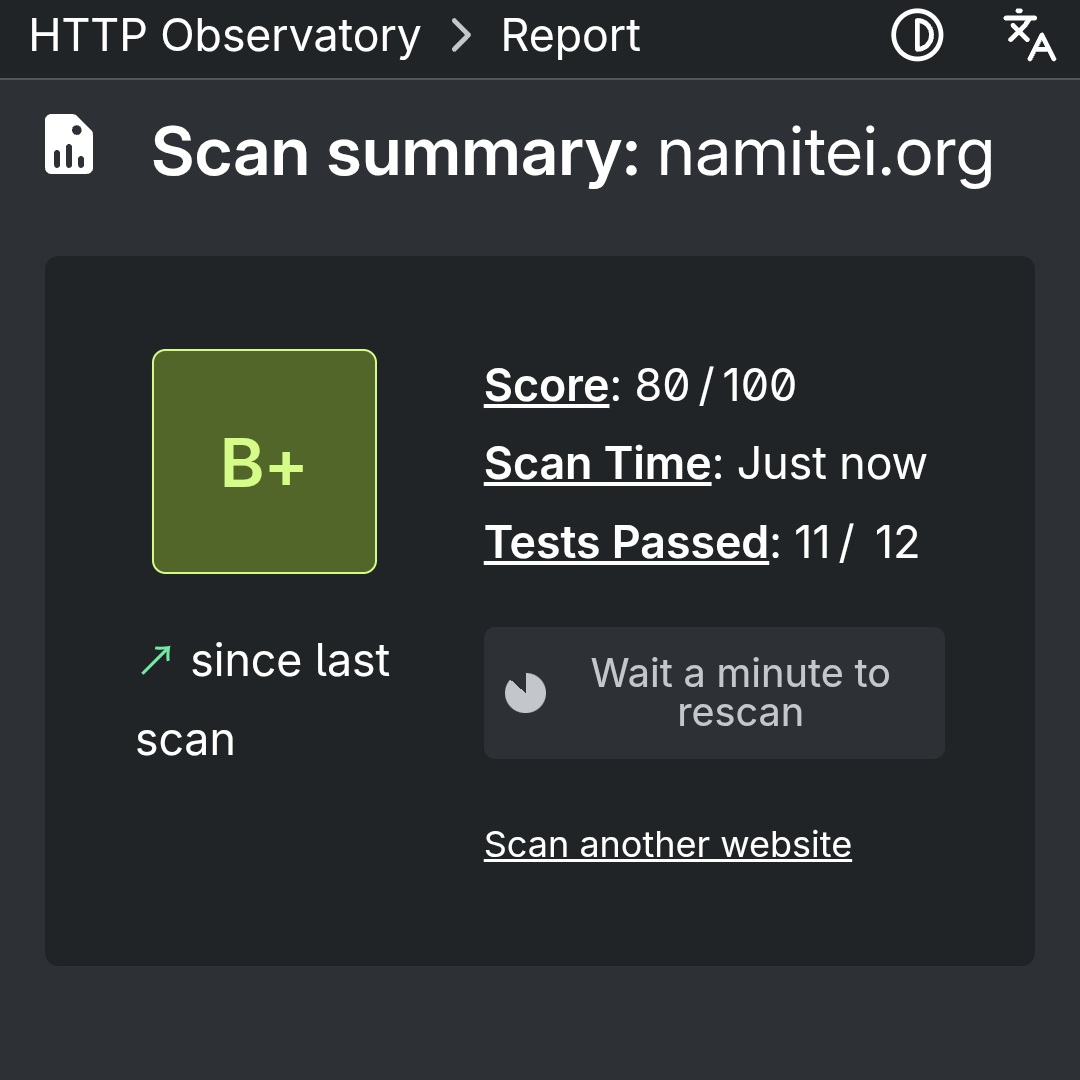
Score: 80 / 100(B+)
Tests Passed: 11 / 12
Content Security Policy (CSP) の詳細
- Score: -20
- CSPは実装されているが「安全でない」設定になっている
- 問題点の例:
- script-src に 'unsafe-inline' や data: が含まれている
- object-src や script-src に過度に広いソース(https: など)が指定されている
- object-src / script-src の制限が不十分
Advice(推奨対応)
script-srcから'unsafe-inline'とdata:を削除するobject-srcとscript-srcから過度に広いソースを削除するobject-srcとscript-srcを適切に設定する
まとめと今後の対応
良い点
- ImmuniWebで Grade A を獲得
- Cookieを一切使用していない(プライバシー面で良好)
- 外部リソースの読み込みが少なく、SRIも正しく実装されている
- 多くのセキュリティヘッダーが適切に設定されている
- プライバシーポリシーとセーフティページをすでに公開済み
改善が必要な点
1. Content-Security-Policy(CSP)の見直し(両ツールで指摘あり)
- 'unsafe-inline' や data: の削除
- より厳格なディレクティブ設定
2. WAFの導入検討(PCI DSS要件6.4対応)
CSPの調整はサイトの動作に影響する可能性があるため、慎重にテストしながら進めます。
セキュリティ診断は定期的に行うのがおすすめです。
きじばもこれからも安全なサイト運営を心がけていきます!
何かご質問やご意見があれば、ぜひコメントやお問い合わせから教えてください。
きじば公式
https://namitei.org/
コメント 1
コメントは組織アカウントのみ可能です。ログイン